TrustFabric
In EntwicklungBechtle TrustFabric
PKI-/ADCS-Verwaltungsplattform für den Aufbau und Betrieb vertrauenswürdiger Zertifikatsinfrastrukturen bei Kunden – vom Root-CA-Aufbau bis zum laufenden Zertifikats-Lifecycle.
Überblick
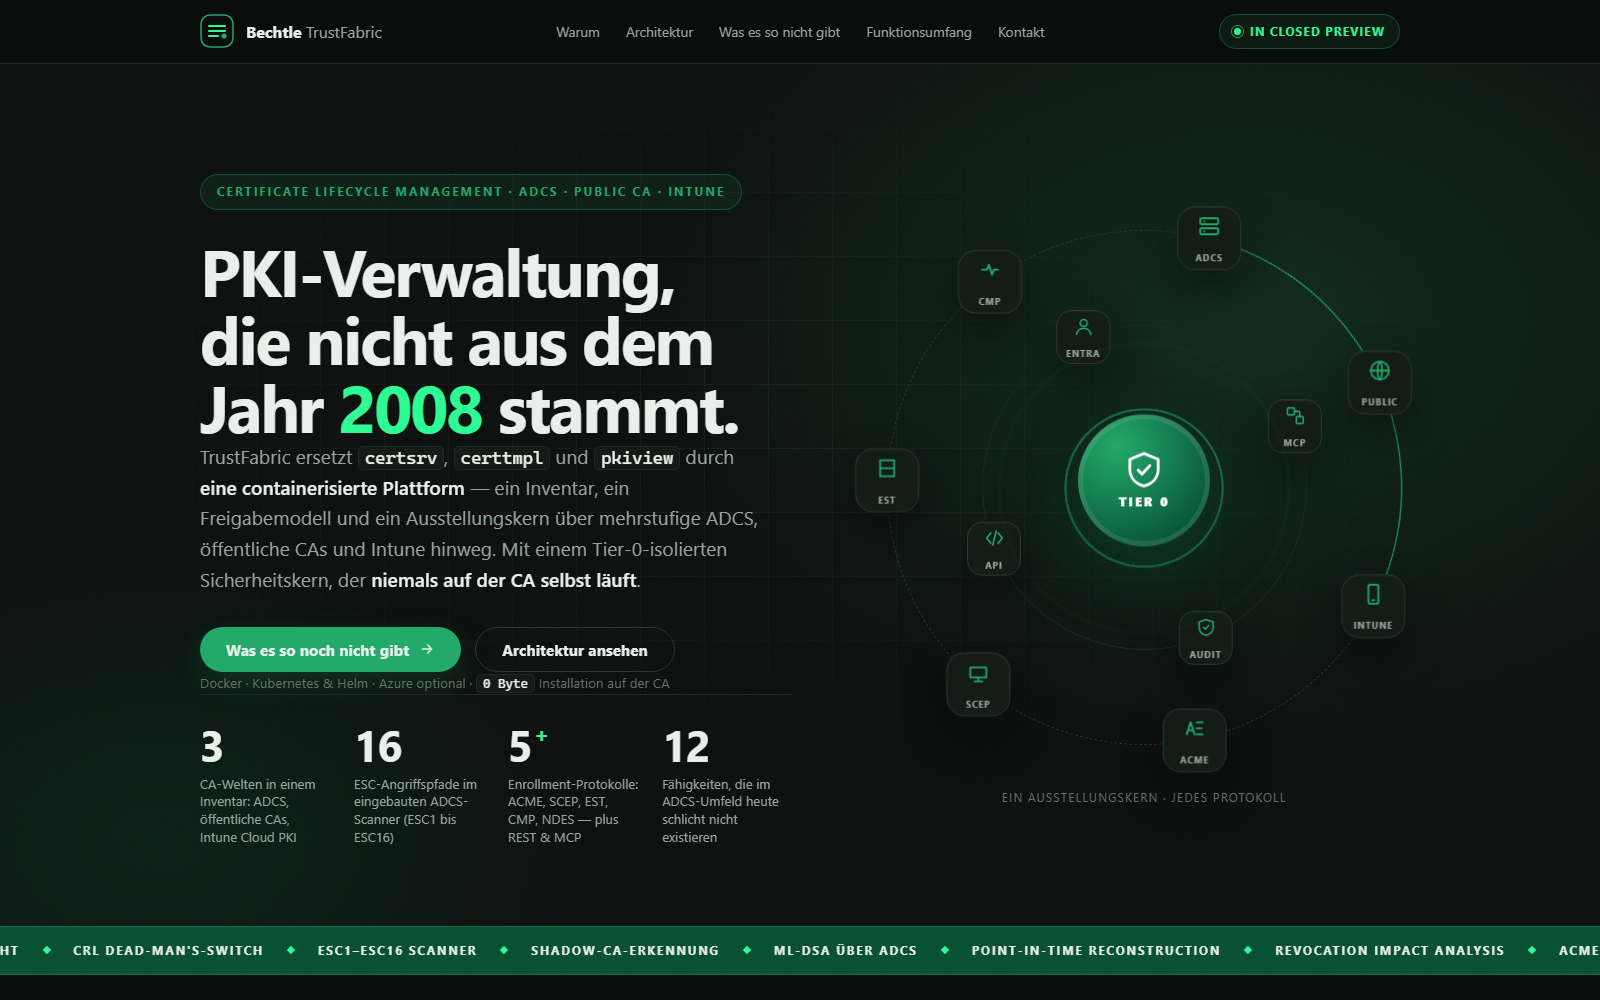
TrustFabric soll klassische, jahrzehntealte ADCS-Werkzeuge (certsrv, certtmpl, pkiview) durch eine containerisierte Plattform ersetzen: ein Inventar, ein Freigabemodell und ein gemeinsamer Ausstellungskern über mehrstufige ADCS-Hierarchien, öffentliche CAs und Intune Cloud PKI hinweg – mit einem Tier-0-isolierten Sicherheitskern, der selbst niemals auf der Zertifizierungsstelle läuft.
Die Lab-Umgebung – eine eigenständige Root-CA, eine Enterprise-Sub-CA und ein OCSP-Responder – steht bereits und wurde Ende-zu-Ende verifiziert. Der eigentliche Produktcode befindet sich aktuell im „Scaffold-Umbau": Struktur, Namensräume und Schnittstellen-/Entitätsformen stehen, die konkrete Fachlogik ist noch größtenteils als Platzhalter (NotImplementedException/HTTP 501) hinterlegt und wird schrittweise nach Plan umgesetzt. Die oben gezeigte Landingpage beschreibt bereits die Zielvision und ist als „Closed Preview" separat deployt, unabhängig vom Scaffold-Umbau des eigentlichen Produkts.
Funktionen (Zielbild laut Landingpage, größtenteils im Aufbau)
- Ein Ausstellungskern für jedes Protokoll: ACME, SCEP, EST, CMP und NDES
- Inventar über 3 CA-Welten hinweg: klassisches ADCS, öffentliche CAs, Intune Cloud PKI
- Eingebauter ADCS-Angriffspfad-Scanner für alle 16 bekannten ESC-Schwachstellenklassen (ESC1–ESC16)
- Shadow-CA-Erkennung – findet nicht verwaltete, unautorisierte Zertifizierungsstellen im Tenant
- CRL Dead-Man's-Switch gegen versehentlich ablaufende Sperrlisten
- Point-in-Time Reconstruction und Revocation Impact Analysis für den Zertifikatsbestand
- Vorbereitung auf ML-DSA (Post-Quanten-Signaturen) über ADCS
- Zertifikatsausstellung und -verwaltung über REST-API und ein eigenes MCP-Interface
- Entra-Anbindung und Audit-Trail als eigene Bausteine des Ausstellungskerns
- Windows-Anbindung über einen Python-Sidecar („WinBridge") für ICPR/CSRA/PSRP
- Getrennte Admin- und Kunden-Portale
- Containerisiert: Docker und Kubernetes/Helm, Azure-Betrieb optional – keine Installation auf der CA selbst nötig
- Lab bereits Ende-zu-Ende verifiziert: Standalone Root-CA (SHA-512/4096), Enterprise-Sub-CA, IIS-CDP/AIA sowie OCSP
Technologie
Status
In Entwicklung – Scaffold-Umbau. Die Landingpage positioniert bereits das fertige Zielprodukt („In Closed Preview"); der tatsächliche Produktcode steht davon unabhängig am Anfang: Alle grundsätzlichen Architektur- und Stack-Entscheidungen sind getroffen, der Umbau von Gerüst zu echter Funktionalität läuft nach Plan (Etappe S0a).
Geplanter Zeitrahmen bis Version 1 liegt bei rund 21 Monaten; ein Pen-Test ist nach Erreichen der v1-GA und vor dem ersten Pilotkunden vorgesehen.