Cloud Relay
LiveBechtle Exchange Online Cloud Relay
OAuth-basiertes Cloud-Gateway für den sicheren Mailversand über Exchange Online, mit automatisiertem Onboarding und vollständiger Zertifikatsautomatisierung.
Überblick
Cloud Relay ist als Bestandteil von BEEP entstanden und wird auch von dort aus für Kunden deployt – läuft als eigenständiger Container (Postfix + Dovecot + Web-GUI) direkt beim Kunden und übernimmt den sicheren Mailversand über Exchange Online, als Alternative zu klassischen On-Premises-Relay-Servern, ohne dass Zugangsdaten oder eine zentrale Bechtle-Setup-App die Vertrauensgrenze des Kundentenants verlassen.
Beim Onboarding legt der Kunden-Admin einmalig eine leere App-Registrierung im eigenen Tenant an; alles Weitere – Zertifikat hinterlegen, SMTP.SendAsApp anfordern, Service Principal anlegen, Admin-Consent erteilen sowie die nötige Exchange-Online-PowerShell-Automatisierung im Container – übernimmt die Web-GUI vollautomatisch, ohne manuelles Copy-Paste-Skript.
Deployment erfolgt per Docker Compose oder, alternativ, auf einem vorhandenen Kubernetes-Cluster.
Funktionen
- Automatisiertes Onboarding ohne zentrale Bechtle-Setup-App – Vertrauensgrenze bleibt vollständig im Kundentenant
- OAuth-Gateway („Modern Auth Bridge") für die Anbindung älterer Mailsysteme an Exchange Online
- Direktes Relay über einen Exchange-Online-Connector als primärer Mailfluss
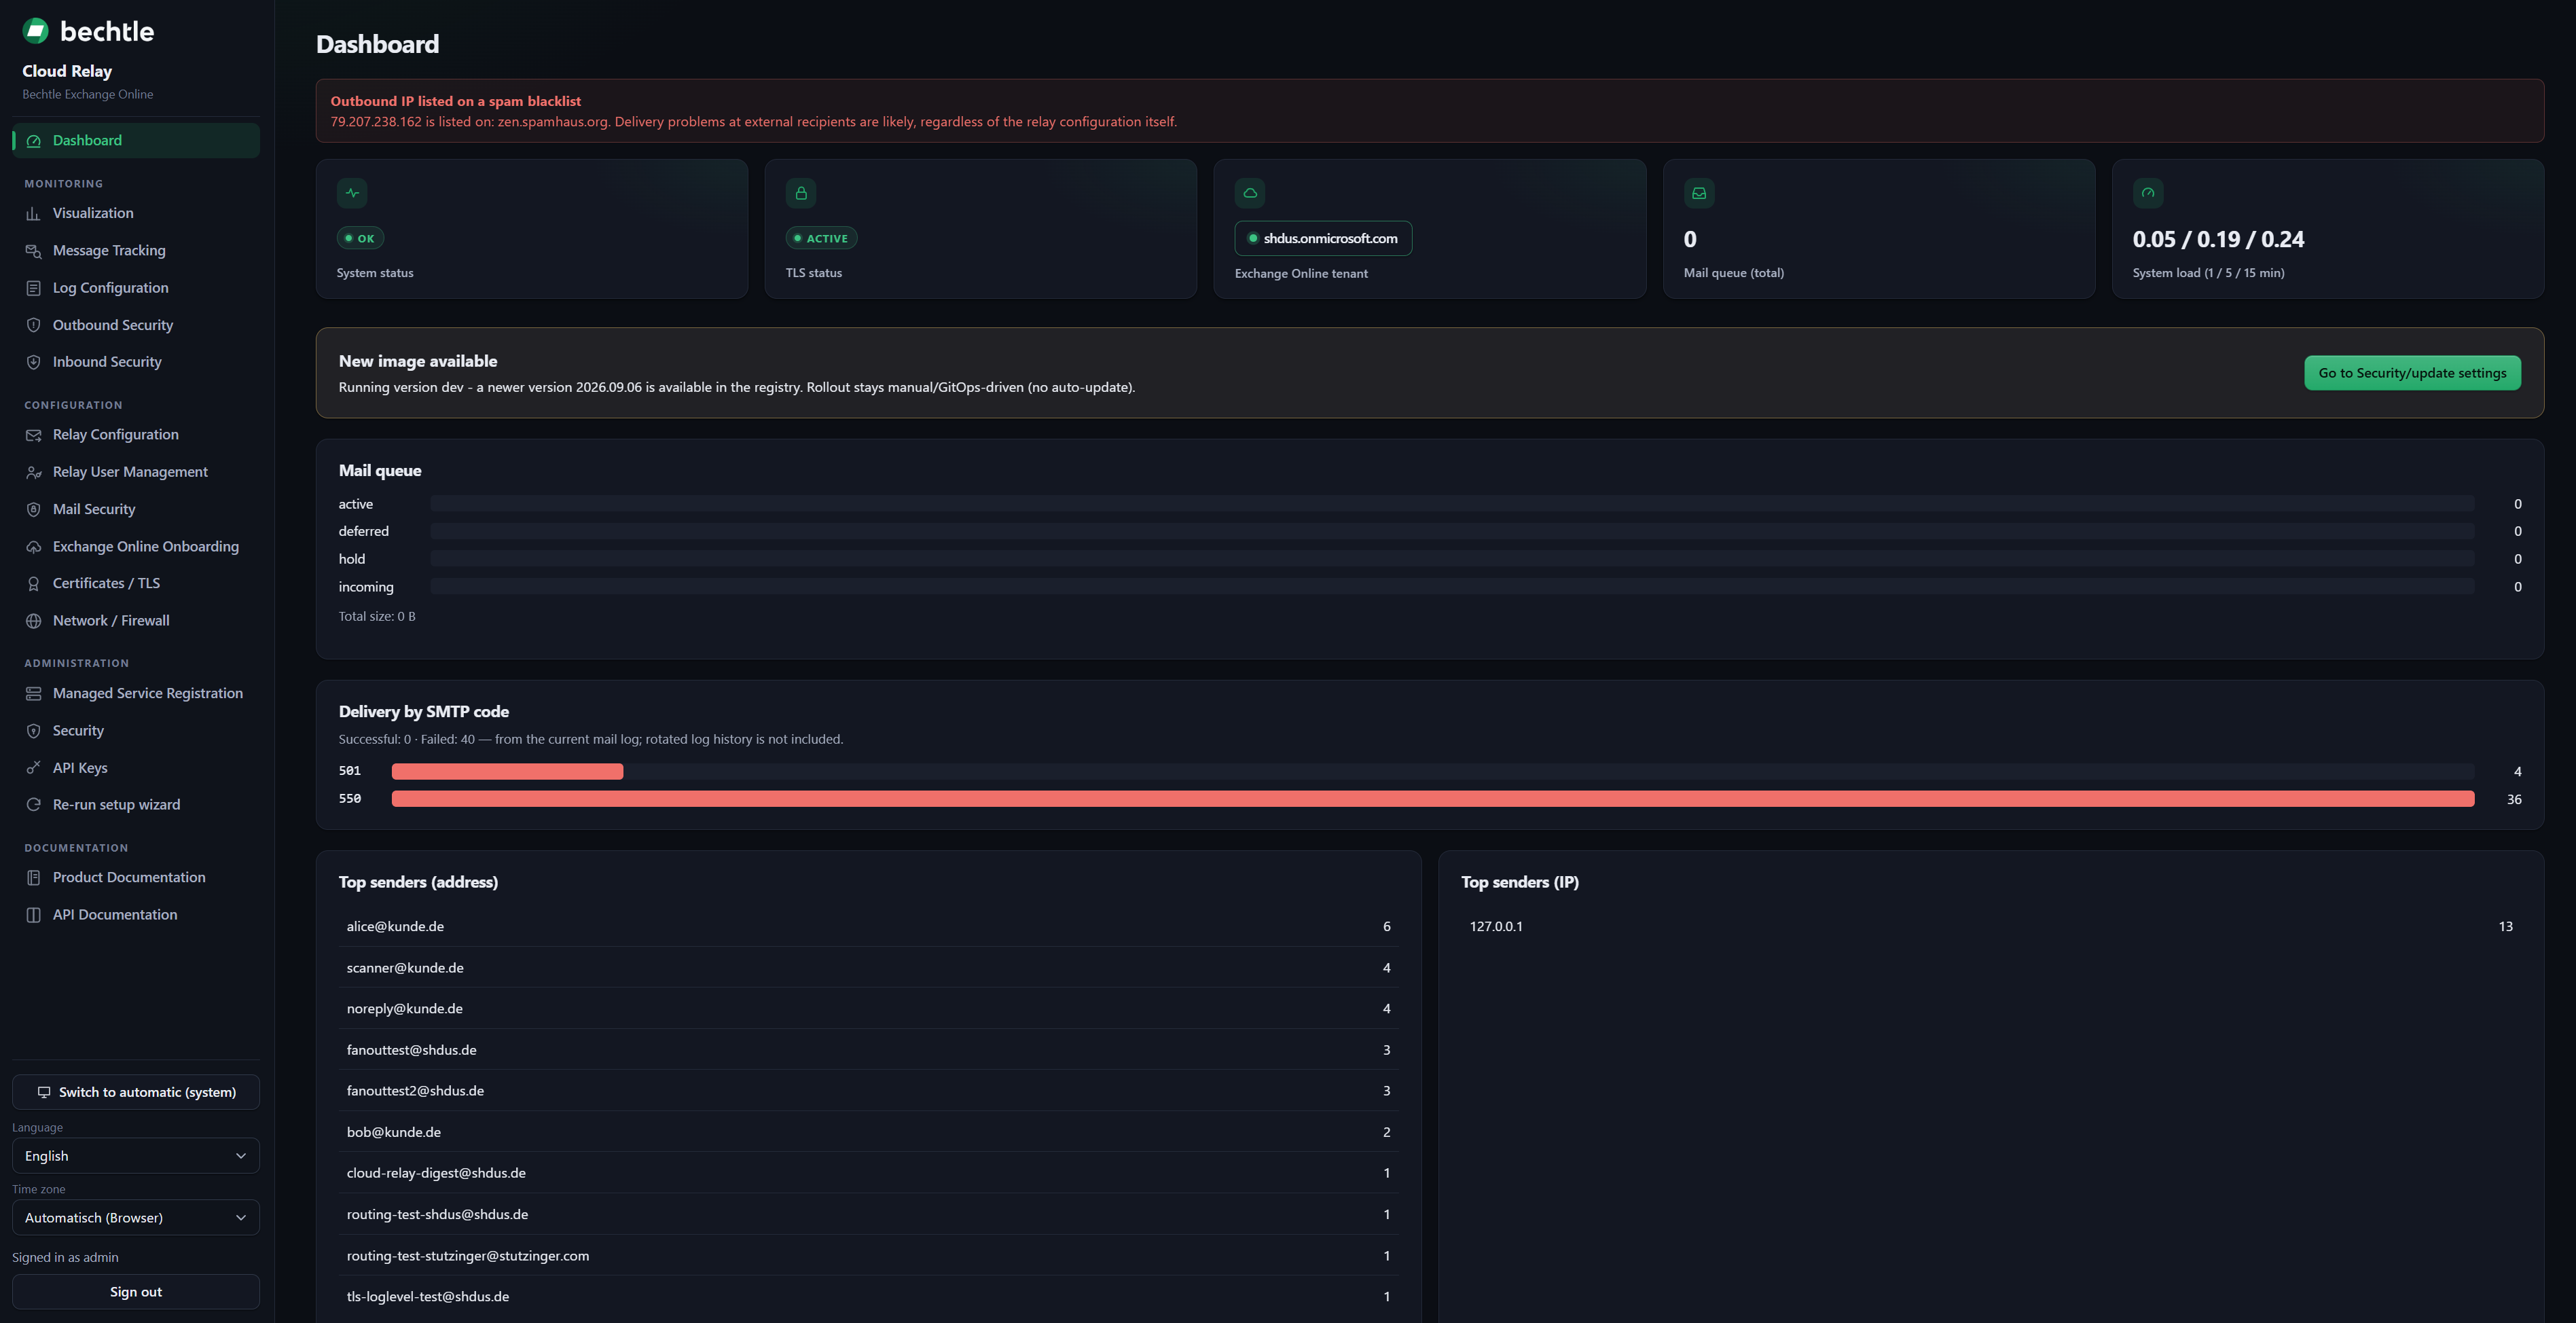
- Dashboard mit Systemstatus, TLS-Status, Mail-Queue (aktiv/verzögert/angehalten/eingehend) und Zustellstatistik nach SMTP-Code
- Visualisierung, Message Tracking und Log-Konfiguration für die laufende Auswertung
- Outbound- und Inbound-Security getrennt konfigurierbar, inklusive Warnung bei gelisteter Outbound-IP (Spam-Blacklists)
- Top-Absender nach Adresse und IP direkt im Dashboard
- Web-GUI mit Ersteinrichtungs-Wizard, optionalem TOTP-2FA und progressivem Account-Lockout nach Fehlversuchen
- Vollautomatische Zertifikatsbeschaffung und -erneuerung (acme.sh, HTTP-01 oder DNS-01)
- Image-Updates wahlweise automatisch oder manuell/GitOps-gesteuert
- Multi-Tenant-/Multi-Domain-Fähigkeit für mehrere Kundendomains gleichzeitig
- Live berechnete Netzwerk-/Firewall-Anforderungen, abhängig von der jeweils aktiven Konfiguration
- Config-Backup und -Restore
- Audit-Log aller Änderungen in der Web-GUI
- API-Keys für die programmatische Anbindung, z. B. durch BEEP als Managed Service
- Verschlüsselte Ablage aller Secrets über einen Fernet-Master-Key
- Container-Hardening als eigener Sicherheitsbaustein
- Docker-Compose- und Kubernetes-Deployment gleichermaßen unterstützt
Technologie
Status
Fertig entwickelt und einsatzbereit. MVP, OAuth-Gateway, automatisiertes Onboarding, Zertifikatsautomatisierung sowie Betrieb & Hardening (Phasen 1–6) sind abgeschlossen; optionale Erweiterungen sind dokumentiert, aber nicht Pflichtbestandteil.
Wird pro Kunde eigenständig beim Kunden selbst betrieben, aber als Bestandteil von BEEP entwickelt und über BEEP für Kunden ausgerollt – es gibt daher keine einzelne, allgemein gültige Kunden-URL zum Verlinken.